Original bilingual journalism · English & తెలుగు
అడోబీ లోపాలు తీవ్రం.. ఫొటోషాప్ వాడేవారు అప్డేట్ చేసుకోవాలి
ఫొటోషాప్, ప్రీమియర్ సహా తొమ్మిది అడోబీ ఉత్పత్తుల్లో తీవ్ర లోపాలున్నాయని సెర్ట్-ఇన్ హెచ్చరించింది. కంపెనీ విడుదల చేసిన భద్రతా అప్డేట్లను ఇన్స్టాల్ చేసుకోవాలని సూచించింది.

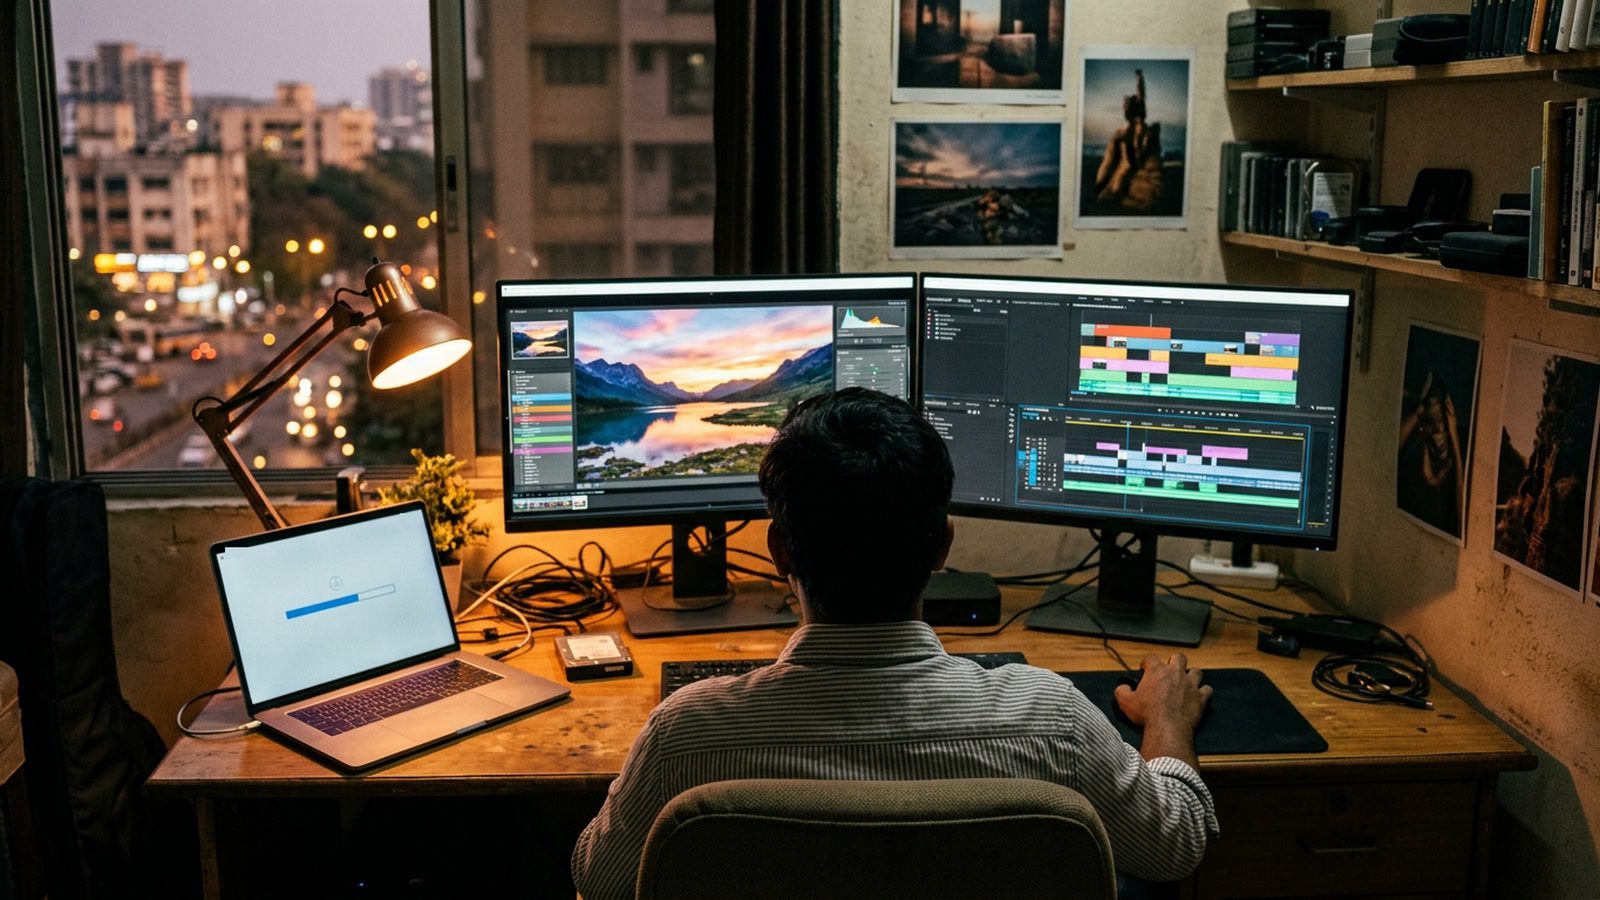
దిల్లీ: ఫొటోషాప్, ప్రీమియర్, ఆఫ్టర్ ఎఫెక్ట్స్ వంటి సాఫ్ట్వేర్లలో బయటపడిన అడోబీ లోపాలు అత్యంత తీవ్రమైనవని కేంద్ర సైబర్ భద్రతా సంస్థ సెర్ట్-ఇన్ ప్రకటించింది. మంగళవారం (నవంబరు 17) సీఐవీఎన్-2026-0554 పేరుతో హెచ్చరిక జారీ చేసింది. ఇందులో మొత్తం తొమ్మిది ఉత్పత్తులను ప్రస్తావించింది. వీటిని వాడేవారు కంపెనీ విడుదల చేసిన భద్రతా అప్డేట్లను ఇన్స్టాల్ చేసుకోవాలని సూచించింది.
ఈ లోపాలను ఆసరాగా చేసుకుని హ్యాకర్లు కంప్యూటర్లో తమకు నచ్చిన కోడ్ను నడిపించవచ్చు. అదనపు అధికారాలు పొందవచ్చు. కీలక సమాచారాన్ని చదవవచ్చు. ఫైళ్లను మార్చేయవచ్చు. బఫర్ ఓవర్ఫ్లో, పాత్ ట్రావర్సల్, ఎస్క్యూఎల్ ఇంజెక్షన్, క్రాస్-సైట్ స్క్రిప్టింగ్ వంటి లోపాలే ఇందుకు కారణమని సెర్ట్-ఇన్ హెచ్చరిక పేర్కొంది. వీడియో ఎడిటింగ్, ఫొటో, ఆడియో పనులకు వాడే యాప్లతో పాటు సంస్థల సాధనాలూ జాబితాలో ఉన్నాయి.
ఏ వెర్షన్లకు ముప్పు..
ఫొటోషాప్ 2026లో 27.11 వరకు, ఫొటోషాప్ 2025లో 26.11.8 వరకు ఉన్న వెర్షన్లు ప్రమాదంలో ఉన్నాయి. ప్రీమియర్, మీడియా ఎన్కోడర్లలో 26.5.2 వరకు, ఆఫ్టర్ ఎఫెక్ట్స్, ఆడిషన్లలో 26.5 వరకు ముప్పు ఉంది. ఈ నాలుగింటి పాత శ్రేణిలో 25.6.6 వరకు ఉన్నవీ జాబితాలో చేరాయి. మ్యాక్లో డైమెన్షన్ 4.1.9, విండోస్లో అడోబీ కనెక్ట్ 12.12 వరకు వెర్షన్లూ ఇందులో ఉన్నాయి. ఎక్స్పీరియన్స్ మేనేజర్ కంటెంట్ నిర్వహణ వేదికకు, కంటెంట్ క్రెడెన్షియల్స్ డెవలపర్ కిట్కూ ముప్పు ఉంది. ప్రతి ఉత్పత్తికీ అడోబీ విడుదల చేసిన తొమ్మిది భద్రతా ప్రకటనలను సెర్ట్-ఇన్ జత చేసింది.
వీడియో సమావేశాలకు వాడే అడోబీ కనెక్ట్ గురించి సెర్ట్-ఇన్ ప్రత్యేకంగా హెచ్చరించింది. ఇందులోని కొన్ని అత్యంత తీవ్ర లోపాలను లాగిన్ లేకుండానే దూరం నుంచే దుర్వినియోగం చేసే వీలుందని తెలిపింది. ఇందుకు వాడేవారి ప్రమేయం కూడా అవసరం లేదని పేర్కొంది.
అదే రోజు మరో మూడు
నవంబరు 17న సెర్ట్-ఇన్ మొత్తం నాలుగు హెచ్చరికలు ఇచ్చింది. లినక్స్ కెర్నల్లోని ‘నాయిసీటీసీపీ’ లోపం తీవ్రమైనదని పేర్కొంది. లాగిన్ వివరాలేవీ లేకుండానే హ్యాకర్ ప్రత్యేకంగా తయారుచేసిన నెట్వర్క్ ప్యాకెట్లు పంపి సిస్టమ్ను స్తంభింపజేయవచ్చని తెలిపింది. 6.12.117, 6.18.63, 7.3.4 కంటే పాత కెర్నల్ వెర్షన్లను అప్డేట్ చేసుకోవాలని సూచించింది.
ఫోర్టినెట్కు చెందిన ఫోర్టిఓఎస్, ఫోర్టిక్లయింట్, ఫోర్టిఅనలైజర్, ఫోర్టిమేనేజర్ సహా పలు ఉత్పత్తుల్లోని లోపాలు అత్యంత తీవ్రమైనవని సెర్ట్-ఇన్ పేర్కొంది. ఫోర్టిఓఎస్లో 8.0.2, 7.6.8, 7.4.13, 7.2.14 కంటే ముందు వెర్షన్లు ప్రమాదంలో ఉన్నాయి. మ్యాక్లో 7.4.8 కంటే పాత ఫోర్టిక్లయింట్కు, విండోస్లో 7.4.8, 7.2.15 కంటే పాతవాటికీ ముప్పు ఉంది. సోనిక్ఓఎస్ 7.3.3-7015, 8.2.2-8015 వరకు వెర్షన్లతో నడిచే సోనిక్వాల్ ఫైర్వాల్లలోని లోపాలను తీవ్రమైనవిగా పేర్కొంది. కోడ్ మార్పులను నమోదు చేసే గిట్ సాధనంపై సెర్ట్-ఇన్ సోమవారం (నవంబరు 16) అత్యంత తీవ్ర హెచ్చరిక ఇచ్చిన సంగతి తెలిసిందే.
తెలుగు స్కోప్ ఇలస్ట్రేషన్.
More Stories
 Technologyడేటా అనుమతుల కోసం కన్సెంట్ మేనేజర్లు.. నమోదు ప్రారంభం
 Technologyడేటా దోచి ఫైళ్లకు తాళం.. ‘జెంటిల్మెన్’ ర్యాన్సమ్వేర్పై సెర్ట్-ఇన్ హెచ్చరిక
 Technologyస్పామ్ కాల్స్పై 15.29 లక్షల ఫిర్యాదులు.. 41% పెరుగుదల
 Technologyగూగుల్ క్రోమ్లో తీవ్ర లోపాలు.. అప్డేట్ చేయాలన్న సెర్ట్-ఇన్
 Technologyవర్డ్ప్రెస్ లోపంపై దాడులు.. తాజా వెర్షన్కు మారాలన్న సెర్ట్-ఇన్
 Technology4జీ లేని గ్రామాలు 11,372.. మరో 26 వేల మొబైల్ సైట్లు