Original bilingual journalism · English & తెలుగు
NBFC, fintech సంస్థల payment systems పై ‘CRAFTY FALCON’ దాడులు: సెలవులు, weekends ను ఎంచుకుంటున్న hackers, CERT-In హెచ్చరిక
NBFC లు, fintech లు, payment సంస్థలు, crypto exchanges payment systems లోకి 'CRAFTY FALCON' అనే hackers బృందం చొరబడుతోందని CERT-In నవంబర్ 4న 'Critical' advisory ఇచ్చింది. ఈ advisory సంస్థల servers గురించే. Customers phones పై దాడుల ప్రస్తావన అందులో లేదు.

NBFC లు, digital lending సంస్థలు, fintech లు, crypto exchanges, payment service providers, payment aggregators కు చెందిన payment systems లోకి ఓ hackers బృందం చొరబడుతోందని కేంద్ర cyber security సంస్థ CERT-In హెచ్చరించింది. నవంబర్ 4 బుధవారం విడుదలైన CIAD-2026-0058 advisory కి ‘Critical’ rating ఇచ్చింది. CERT-In కింద ఉన్న ఆర్థిక రంగ బృందం CSIRT-Fin వీరికి ‘CRAFTY FALCON’ అని పేరు పెట్టింది.
Advisory లో చెప్పిన దాడులన్నీ సంస్థల servers, payment APIs పైనే, customers phones పై కాదు. రుణాలు విడుదల చేసే, merchants కు డబ్బు settle చేసే వ్యవస్థల నుంచే డబ్బు బయటకు వెళ్తోంది.
ముప్పు ఇంకా ఆగలేదు. ముందే restricted advisories అందుకుని లోపాలు సరిచేస్తున్న కొన్ని NBFC లు, fintech లు కూడా దాడికి గురయ్యాయి. కొన్ని చోట్ల లోపాలు పూర్తిగా సరిచేయకముందే అదే సంస్థలపై hackers కావాలనే మళ్లీ దాడి చేశారు. సెలవు రోజులు, weekends, సిబ్బంది తక్కువగా ఉండే వేళలనే ఎంచుకున్నారు. దాంతో దొంగతనం ఆలస్యంగా బయటపడుతోంది.
Hackers లోపలికి ఎలా వస్తున్నారు
చొరబాటుకు ఒక దారి internet కు తెరిచి ఉంచిన test, staging systems. రెండింటికీ ఒకే passwords, tokens ఉంటే live systems లోకి చేరుతున్నారు. సంస్థల apps ను విడదీసి, మార్చిన app packages తో నేరుగా payment APIs ను వాడుతున్నారు. పెద్ద మొత్తం పంపే ముందు రూ.1 లాంటి చిన్న test transaction తో దారిని పరీక్షిస్తున్నారు.
Payment aggregators merchant settlement APIs ను కూడా దుర్వినియోగం చేశారు. Crypto exchanges wallet keys దొంగిలించి, ఆ wallets నుంచి నిధులు మళ్లించారు. ఎవరికైనా దొరికే automated attack tools ను వీరు వాడుతున్నారని CERT-In తెలిపింది.
సంస్థలకు సూచనలు
24×7 monitoring కొనసాగించాలని, సెలవులు, weekends లో అదనపు సిబ్బందిని పెట్టాలని CERT-In సూచించింది. Test systems ను live systems నుంచి వేరు చేయాలి. కొత్త beneficiary కి చిన్న మొత్తం వెళ్లి, ఆ తర్వాత పెద్ద మొత్తం వెళ్తే ఆ లావాదేవీని ఆపి పరిశీలించాలి. Crypto wallet keys ను cold storage లేదా hardware security modules లో ఉంచాలి. Customers కు సూచనలేవీ public advisory లో లేవు.
అక్టోబర్ 9 నాటి CIAD-2026-0046 advisory కి ఇది update. API credentials దొంగిలించి IMPS, NEFT ద్వారా పలు banks లోని mule accounts కు డబ్బు తరలించిన దాడులను ఆ advisory వివరించింది. అనుమానం వస్తే సంస్థలు దెబ్బతిన్న machines ను వేరు చేసి, logs భద్రపరిచి, అన్ని credentials మార్చి CERT-In, CSIRT-Fin కు report చేయాలి. మోసపు లావాదేవీలు పెద్ద సంఖ్యలో ఉంటే Indian Cybercrime Coordination Centre (I4C) కు తెలియజేయాలి.
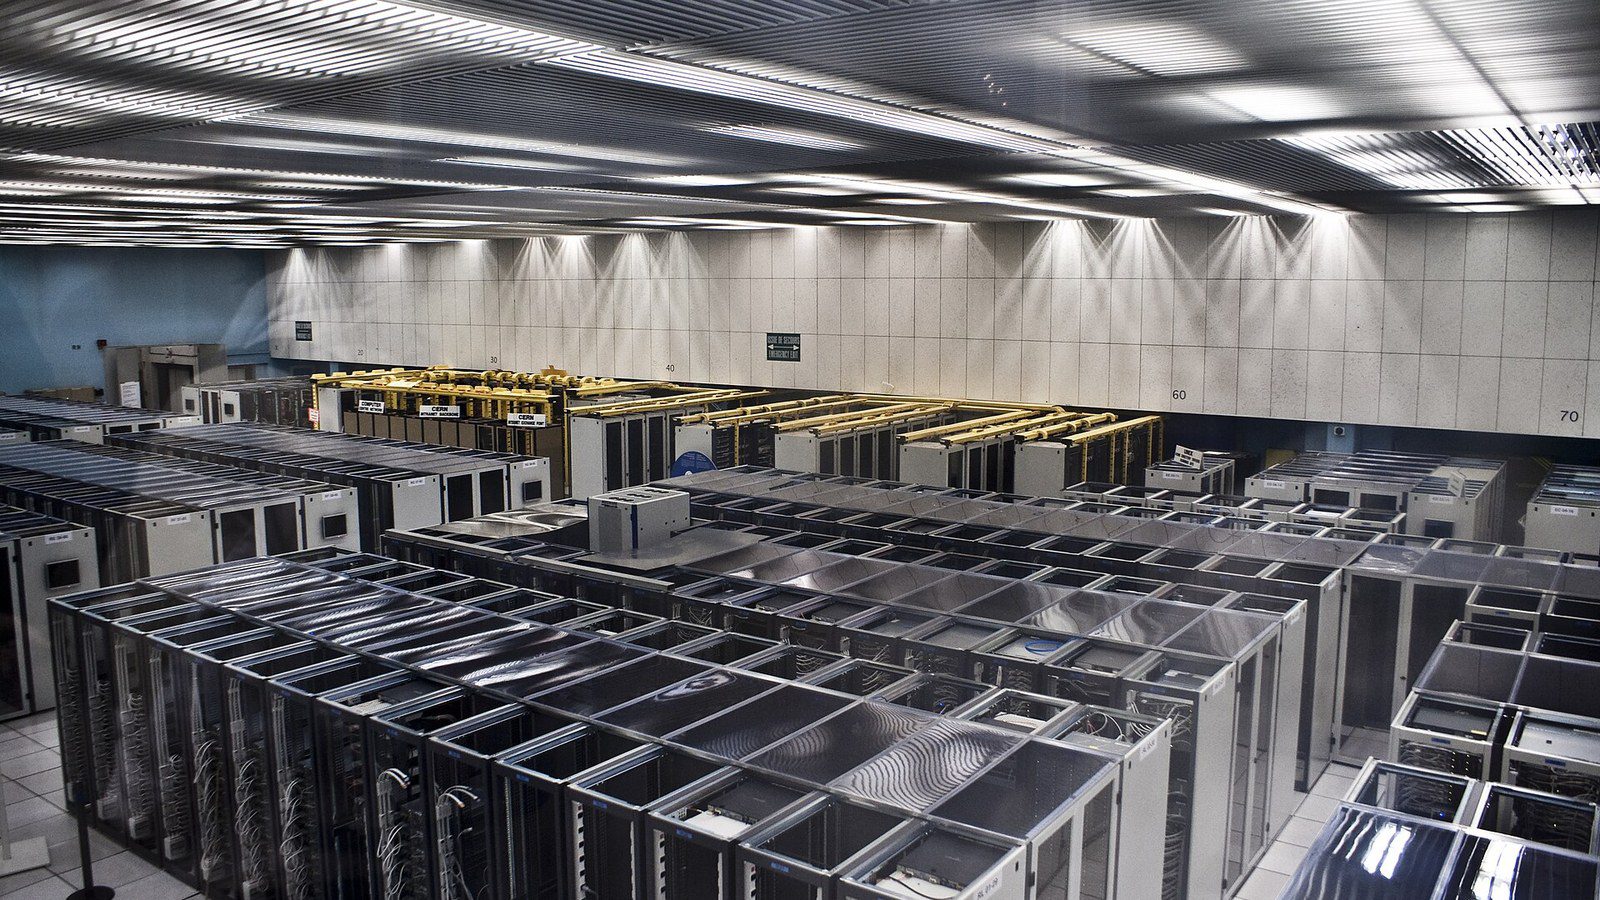
ప్రతీకాత్మక చిత్రం: ఒక data centre లో server racks. Photo: Florian Hirzinger / CC BY-SA 3.0 via Wikimedia Commons
More Stories
 Technologyపోర్టు ఛార్జీలకు ట్రాయ్ పరిమితి.. జనవరి 1 నుంచి అమలు
 TechnologyDigital Life Certificate: తొలి ఐదు రోజుల్లో 40 లక్షలు, 80% face authentication తోనే; తెలంగాణలో telecom pensioners కు camps ఇవే
 Technologyదీపావళి gift links జాగ్రత్త: Paytm పేరుతో రూ.1,000, ప్రధాని పేరుతో రూ.8,000 అంటూ fake messages; పోలీసుల హెచ్చరిక
 Technologyయూరోప్ పరిశోధన నిధులకు దారి: Horizon Europeలో భారత్ చేరికపై చర్చలు పూర్తి
 TechnologyJio మూడేళ్ల plan రూ.10,000: నవంబర్ 7 నుంచి recharge; ఆగస్టులో తీసేసిన రూ.299 planను మళ్లీ తెచ్చిన Airtel
 Technologyభారత్ ఫ్యూచర్ సిటీలో స్పేస్ సిటీ: ఏడాదిలోగా అంతరిక్ష సాంకేతిక విధానం అన్న మంత్రి శ్రీధర్ బాబు; హైదరాబాద్లో కాస్మోసర్వ్ ‘బేస్ 1’ ప్రారంభం